
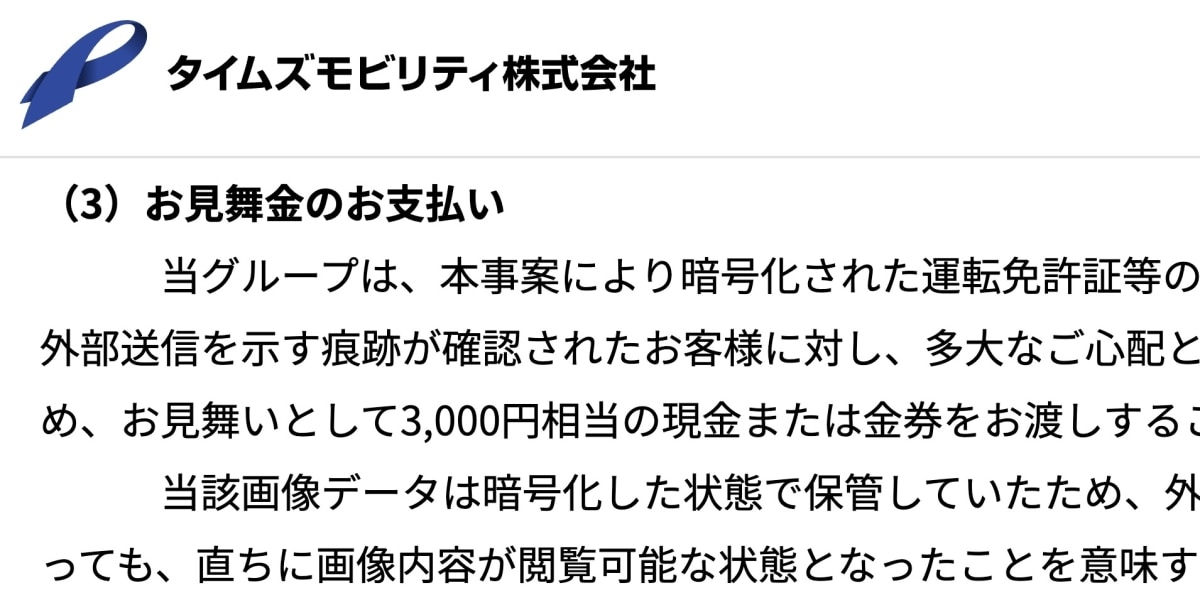

カーシェアサービス「タイムズカー」の会員情報が不正アクセスによって漏えいした問題で、親会社のパーク24は10月23日、運転免許証などの本人確認書類の画像が外部に送信された形跡のある約146万件を対象に、1人あたり3000円相当の現金または金券を「お見舞い」として渡すと発表した。
同社が具体的な補償内容を示したのは初めて。対象者全員に支払った場合、総額は単純計算で約43億8000万円となる。
発表によると、対象となるのは、暗号化された本人確認書類の画像データへのアクセスと、外部送信の痕跡が確認された人。
同社はこれまで、画像が漏えいのおそれがあるアカウントを約160万件としていたが、外部専門機関の調査の結果、外部送信の痕跡が確認されたのは約146万件だったと訂正した。
画像データは暗号化して保管していたため、外部に送信されたことを示す痕跡が確認されても、直ちにその画像内容が見られる状態になったわけではないという。
一方で、同社は「暗号化データについては将来的な復号の可能性を完全に否定できるものではない」などとして、見舞金の支払いを決めたとしている。

●漏えいした情報の売買・公開は確認されず
同社は、漏えいの原因は、ウェブシステムの脆弱性が悪用されたためと判断した。
現時点では、漏えいした情報が売買されたり、公開されたりした事実は確認されていないという。
今後は、社外取締役を中心とする調査委員会でガバナンス体制を検証するとともに、セキュリティ強化策を年内をめどに公表する方針だ。